Tourexpi

PHP-Sicherheitslücken: DRV warnt Reiseunternehmen vor Cyberrisiken
Der Deutsche Reiseverband (DRV) warnt angesichts aktueller Meldungen über kritische Sicherheitslücken in der Programmiersprache PHP vor erheblichen Risiken für die Reisewirtschaft. In einer Mitteilung vom 22. Oktober 2026 fordert der Verband Reiseveranstalter, Reisebüros und andere touristische Unternehmen auf, ihre digitalen Systeme kurzfristig überprüfen zu lassen und erforderliche Sicherheitsmaßnahmen einzuleiten. Besonders wichtig sei die Zusammenarbeit mit IT-Dienstleistern und Hosting-Anbietern.
PHP kommt bei zahlreichen Webseiten und webbasierten Anwendungen zum Einsatz. Auch in der Tourismusbranche bildet die Technologie eine Grundlage für digitale Geschäftsprozesse, von Unternehmenswebseiten über Buchungsplattformen bis hin zu Anwendungen für die Verarbeitung von Kunden- und Reservierungsdaten. Werden kritische Schwachstellen nicht rechtzeitig behoben, können Angreifer unter bestimmten Voraussetzungen auf Systeme zugreifen, Schadcode ausführen oder den regulären Betrieb beeinträchtigen.
Die möglichen Folgen reichen von vorübergehend nicht erreichbaren Webseiten und Buchungssystemen über Datenverluste bis zu erheblichen Wiederherstellungskosten. Besonders schwerwiegend wäre ein unbefugter Zugriff auf personenbezogene Informationen von Reisenden. Der Verband betont allerdings, dass eine gemeldete Sicherheitslücke nicht automatisch bedeutet, dass sämtliche PHP-basierten Systeme betroffen sind oder bereits ein erfolgreicher Angriff stattgefunden hat. Entscheidend sind die eingesetzte Softwareversion, die jeweilige Konfiguration und der Stand der Sicherheitsupdates.
Auch kleine Reisebüros können betroffen sein
Der DRV empfiehlt Unternehmen, zunächst eine Bestandsaufnahme ihrer eingesetzten PHP-Versionen und Anwendungen vorzunehmen. Anschließend sollten verfügbare Sicherheitsupdates entsprechend den offiziellen Herstellerhinweisen möglichst schnell installiert werden.
Besondere Aufmerksamkeit gilt dabei Unternehmen, die ihre technische Infrastruktur nicht selbst betreiben. Viele kleinere Reisebüros nutzen externe Dienstleister für ihre Webseiten, Buchungsanbindungen oder andere digitale Anwendungen. Auch in diesen Fällen sollten die Verantwortlichen ausdrücklich nachfragen, ob eine mögliche Betroffenheit geprüft und notwendige Aktualisierungen bereits vorgenommen wurden.
Die Verantwortung für die Sicherheit geschäftskritischer Systeme lässt sich nicht allein durch die Auslagerung technischer Aufgaben erledigen. Unternehmen müssen sicherstellen, dass Zuständigkeiten geklärt sind und ihre Dienstleister auf aktuelle Sicherheitswarnungen angemessen reagieren.
Für die Reisewirtschaft ist die Verfügbarkeit digitaler Systeme besonders wichtig. Buchungsanfragen, Kundenkommunikation, Zahlungsprozesse und die Zusammenarbeit mit touristischen Leistungsträgern sind vielfach eng miteinander verknüpft. Ein erfolgreicher Cyberangriff kann deshalb nicht nur einzelne Anwendungen beeinträchtigen, sondern auch operative Abläufe und den Kundenservice erheblich stören.
Datenschutz und Notfallvorsorge im Blick behalten
Neben der technischen Absicherung weist der Verband auf mögliche datenschutzrechtliche Folgen hin. Kommt es zu einer Verletzung des Schutzes personenbezogener Daten, kann nach Artikel 33 der Datenschutz-Grundverordnung eine Meldepflicht gegenüber der zuständigen Datenschutzaufsichtsbehörde bestehen.
Eine solche Meldung muss grundsätzlich unverzüglich und möglichst innerhalb von 72 Stunden nach Bekanntwerden der Datenschutzverletzung erfolgen, sofern diese voraussichtlich ein Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringt. Die Frist beginnt damit nicht bereits bei der Veröffentlichung einer allgemeinen Sicherheitswarnung, sondern bei Kenntnis einer meldepflichtigen Datenschutzverletzung.
Unternehmen sollten deshalb nicht nur technische Schwachstellen beheben, sondern auch organisatorisch auf mögliche Sicherheitsvorfälle vorbereitet sein. Dazu gehören regelmäßige Datensicherungen, dokumentierte Notfallverfahren und eindeutig festgelegte Verantwortlichkeiten.
Besteht der Verdacht, dass ein System bereits kompromittiert wurde, empfiehlt der DRV, unverzüglich IT-Sicherheitsexperten einzuschalten. Neben der Behebung möglicher Schwachstellen kann dann auch eine Untersuchung erforderlich sein, um den Umfang eines Angriffs und mögliche Auswirkungen auf gespeicherte Daten festzustellen.
Die Warnung des Verbandes richtet sich ausdrücklich an Unternehmen jeder Größe. Gerade kleinere Betriebe sollten sich nicht darauf verlassen, aufgrund ihrer begrenzten Unternehmensgröße für Cyberkriminelle uninteressant zu sein.
Welche konkreten PHP-Versionen oder Anwendungen von den aktuellen Sicherheitslücken betroffen sind, geht aus der DRV-Mitteilung nicht hervor. Eine verlässliche Bewertung des eigenen Risikos erfordert deshalb die Prüfung der jeweils eingesetzten Systeme anhand der aktuellen technischen Sicherheitshinweise.
Der Verband sieht in einer konsequenten IT-Sicherheitsvorsorge eine wesentliche Voraussetzung für stabile digitale Geschäftsprozesse. Für Reiseunternehmen kommt es dabei vor allem darauf an, mögliche Risiken frühzeitig zu erkennen, Sicherheitsmaßnahmen nachweisbar umzusetzen und im Ernstfall handlungsfähig zu bleiben.
Bildnachweis: © KI-erstellte Illustration
Die meistgelesenen Nachrichten
 Lesen Sie die Nachrichten

SKR Reisen senkt Preise für 50 Fernreisetermine um bis zu 400 Euro
Der Kölner Kleingruppenreiseveranstalter bietet von Dezember 2026 bis Juni 2027 vergünstigte Rundreisen nach Asien, Afrika, Mexiko und in den Orient an
 Lesen Sie die Nachrichten
Mein Schiff Flow startet mit neuen Routen in den Winter 2027/28
TUI Cruises kündigt Reisen ab Hamburg und Kiel nach Nordeuropa, entlang der Atlantikküste und in die Karibik an – Buchungen sollen in Kürze möglich sein
 Lesen Sie die Nachrichten
CroisiEurope stellt Kreuzfahrtprogramm 2027 mit neuen Routen vor
Der neue Katalog umfasst 116 Seiten und verbindet Flusskreuzfahrten in Europa mit Reisen auf dem Amazonas, dem Mekong und im südlichen Afrika
 Lesen Sie die Nachrichten
alltours schult Reisebüros bei Inforeise nach Punta Cana
17 Reisebüromitarbeiter erkunden Hotels und Ausflugsangebote in der Dominikanischen Republik und vertiefen ihre Kenntnisse über das alltours Programm
 Lesen Sie die Nachrichten
Amadeus integriert Reiseversicherungen und Wettergarantien in iHotelier
Hotels können ihren Gästen künftig direkt bei der Buchung zusätzlichen Reiseschutz anbieten und damit neue Einnahmequellen erschließen
 Lesen Sie die Nachrichten
Oman Air baut Winterflüge aus – Hilton-Resorts in Muscat profitieren
Mehr Verbindungen ab Frankfurt, München und Zürich erleichtern die Anreise an die Küste von Barr Al Jissah, wo drei Hilton-Hotels unterschiedliche Urlaubskonzepte anbieten
 Lesen Sie die Nachrichten

Coral Travel: Rainer Kopatschek übernimmt Key Account Management
Ab Januar 2027 verantwortet der erfahrene Vertriebsexperte die strategische Betreuung von Reisebüro-Ketten, Kooperationen und weiteren Vertriebspartnern
 Lesen Sie die Nachrichten
Wolters Rundreisen bietet kostenloses Schottland-Webinar für Reisebüros
Gemeinsam mit VisitScotland vermittelt der Veranstalter am 27. Oktober praktische Tipps zu Rundreisen, Reisearten und Kundenberatung
 Lesen Sie die Nachrichten
Call a Jet macht weltweit mehr als 5.000 Privatjet-Leerflüge täglich durchsuchbar
Die Vermittlungsplattform bündelt kurzfristig verfügbare Empty-Leg-Flüge und bietet eine kostenlose Benachrichtigung für ausgewählte Abflughäfen
 Lesen Sie die Nachrichten
TAP Air Portugal erneut für Verbindungen nach Südamerika und Afrika ausgezeichnet
Die portugiesische Fluggesellschaft gewinnt vier internationale Branchenpreise und erweitert ihr Streckennetz mit neuen Verbindungen nach Brasilien und Kap Verde
 Lesen Sie die Nachrichten
alltours erweitert Winterprogramm für Eigenanreise in Europa
Mehr Hotels in Österreich, Südtirol und Polen sowie zusätzliche Familien-, All-inclusive- und Wellnessangebote für die Saison 2026/27
 Lesen Sie die Nachrichten
TUI: Langzeiturlaub im Süden wird für Wintergäste immer attraktiver
Jeder zehnte TUI-Wintergast bucht mindestens drei Wochen Urlaub – Kanaren bleiben Spitzenreiter, Tunesien und Fernreiseziele gewinnen an Bedeutung
 Lesen Sie die Nachrichten
Indien: Kulturreise führt in die abgeschiedene Heimat der Lepcha
Das Reiseprogramm Bridge to Mayal Lyang verbindet Begegnungen mit der indigenen Lepcha-Gemeinschaft und Aufenthalte bei Familien im östlichen Himalaya
 Lesen Sie die Nachrichten
MSC Cruises stellt zweistöckige Familienvilla auf der MSC World Atlantic vor
Die Grand Hamptons Villa bietet ab November 2027 Platz für acht Gäste und verbindet private Familienbereiche mit den Leistungen des MSC Yacht Club
 Lesen Sie die Nachrichten
Cunard kündigt 93 Kreuzfahrten für den Winter 2028/29 an
Die neue Saison umfasst 104 Reiseziele in 49 Ländern, eine große Südamerika-Rundreise und die 500. Transatlantik-Passage der Queen Mary 2
 Lesen Sie die Nachrichten
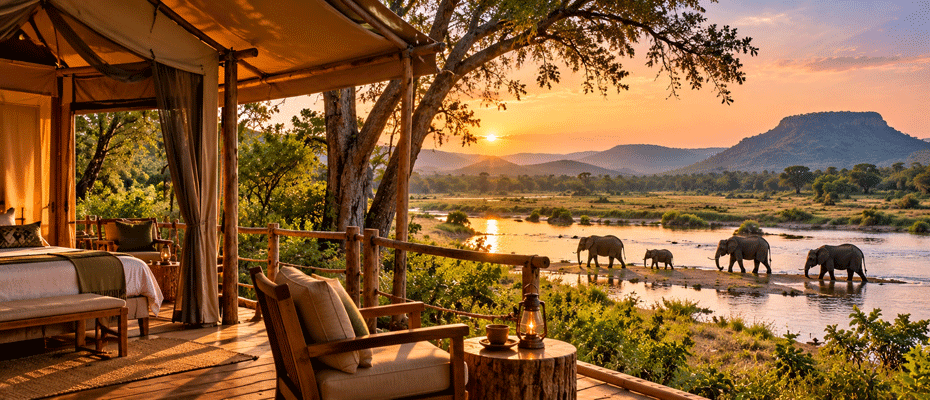
Malawi: Bua River Lodge öffnet im Nkhotakota-Wildreservat wieder
Die kleine Safari-Unterkunft am Bua River empfängt seit August erneut Gäste und erschließt eines der ursprünglichsten Schutzgebiete Malawis
 Lesen Sie die Nachrichten
SunExpress befördert 12,5 Millionen Passagiere und steigert Auslastung
Die Ferienfluggesellschaft hält ihr Passagieraufkommen trotz höherer Kerosinkosten stabil und plant für Sommer 2027 neue Verbindungen in die Türkei
 Lesen Sie die Nachrichten
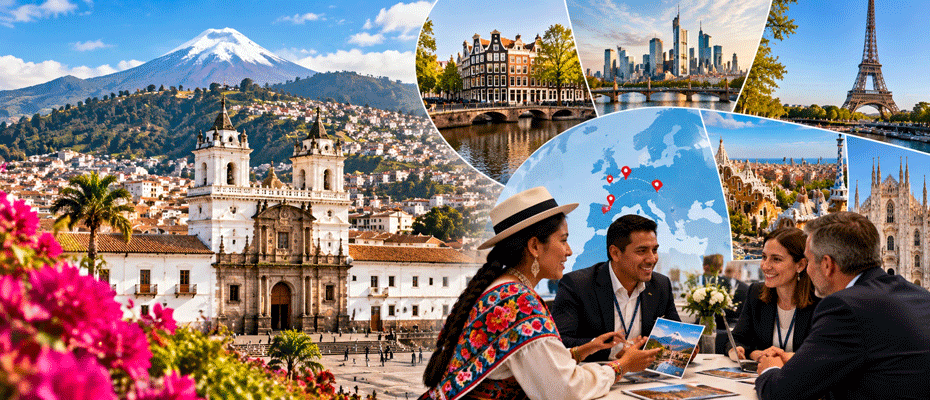
Quito wirbt in fünf europäischen Städten um neue Tourismuspartner
Die ecuadorianische Hauptstadt präsentiert sich vom 26. bis 30. Oktober in Amsterdam, Frankfurt, Paris, Barcelona und Mailand und will ihre Zusammenarbeit mit europäischen Reiseveranstaltern ausbauen
 Lesen Sie die Nachrichten
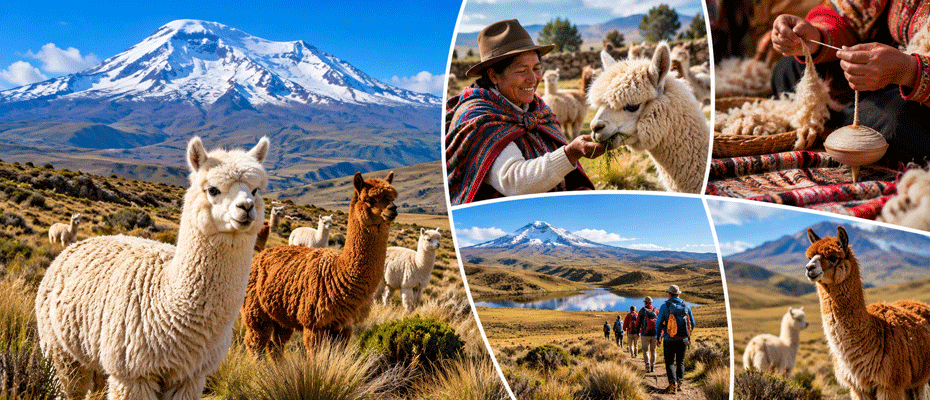
Ecuador entwickelt neue Alpakaroute am Vulkan Chimborazo
Indigene Hochlandgemeinden bei Riobamba bieten Einblicke in die Alpakazucht, traditionelle Textilherstellung und die einzigartige Natur der Anden
 Lesen Sie die Nachrichten
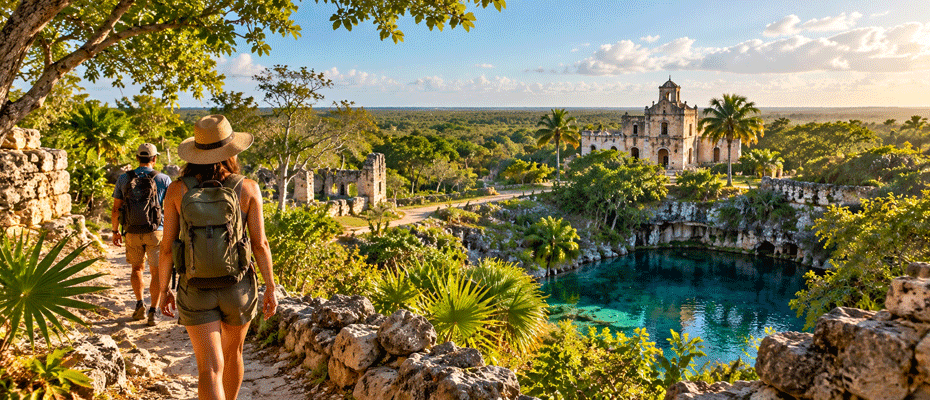
Mexiko: Camino del Mayab erschließt Yucatáns unbekanntes Hinterland
Mehr als 130 Kilometer Wander- und Radwege verbinden Maya-Gemeinden, Naturerlebnisse und 39 lokale Tourismusprojekte – eine internationale Auszeichnung rückt die Route in den Fokus
 Lesen Sie die Nachrichten
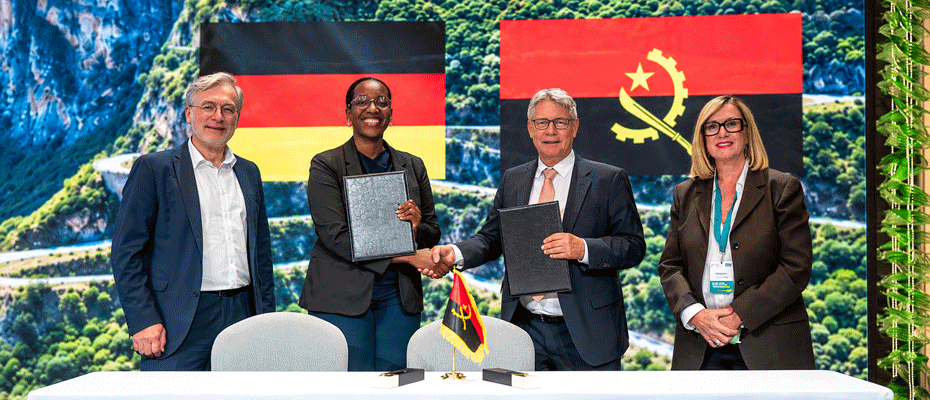
DRV und Angola bauen touristische Zusammenarbeit aus
Neue Partnerschaft soll Angola im deutschen Reisemarkt etablieren – Delegationsreise und Destination Forum für 2027 geplant